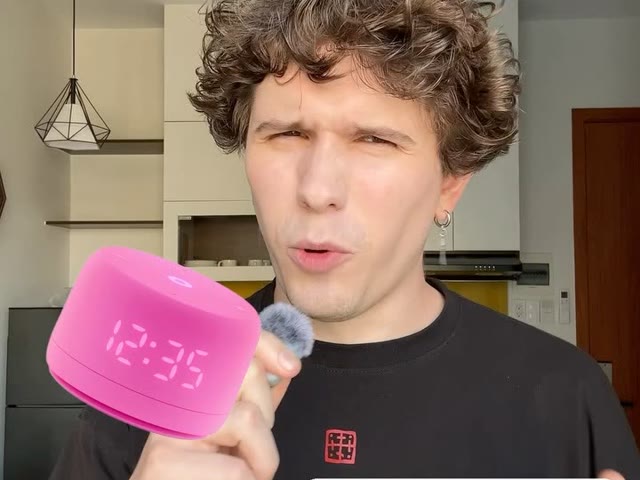
В октябре 2026 года энтузиасты получили root на «Яндекс Станции» без паяльника и разборки корпуса. Причина — индийский удостоверяющий центр eMudhra выпустил сертификаты с частными ключами из диапазона 1–255 (один ключ вообще был равен 4), а колонки доверяли этому центру. Через подмену DNS и поддельный сервер включался ADB, а с ним — полный доступ. «Яндекс» за пару дней пропатчил все активные колонки, но заводской сброс возвращает уязвимую прошивку. Вокруг хака выросло сообщество на 9000+ человек со своим вики, менеджером пакетов и заменой Алисы на другие модели. Риски при этом вполне реальные.
Подробно
Что случилось
| Поле | Значение |
|---|---|
| Когда | 20 октября 2026 — демонстрация root на «Станции Мини 2» |
| Кто начал | разработчик под ником bitracker |
| Причина | сертификаты eMudhra со слабыми ключами (1–255, один = 4) |
| Вектор | подмена DNS → поддельный сервер «Яндекса» → ADB → root |
| Патч | 21–23 октября, автоматически на всех активных «Станциях» |
| Масштаб сообщества | 9000+ участников, вики hackalice.me |
| Модели | «Мини», «Лайт», «Миди», «Макс» и другие, методы различаются |
Как это работает
- Колонка доверяет корневому сертификату eMudhra, у которого приватный ключ оказался тривиальным (перебирается за секунды).
- Атакующий подменяет DNS на домашнем роутере: колонка думает, что обращается к инфраструктуре «Яндекса», а на деле — к локальному серверу.
- С этого сервера устройство получает конфигурацию, которая открывает ADB — отладочный интерфейс Android.
- Через ADB открывается root-оболочка. Дальше можно ставить свои программы, менять ассистента, подключать AirPlay/Spotify, запускать Minecraft и т.п.
Что делает сообщество
- YAM — менеджер пакетов: установка приложений через веб-интерфейс или CLI, управление подсветкой, кнопками, громкостью, датчиками и экраном часов.
- BetterYAM — альтернатива для отдельных моделей.
- Quasar Bridge — передача вопросов сторонней нейросети (например, DeepSeek).
- Alisa Voice / ChatGPT Voice — замена голосового помощника; проверено на «Станции Лайт 2» 28 октября.
- Часть проектов продолжает использовать облачные распознавание и синтез речи «Яндекса», то есть полной автономности нет.
Что говорит автор ролика
Леша CTO пересказывает историю эмоционально и с рекламной вставкой в конце (Phantom VPN, промокод на 50%). Его тезисы:
- «Алиса полностью твоя», можно ставить AirPlay и любого ассистента через свой сервер.
- Всё из-за «индийского центра сертификации», где ключ состоял из одной-двух цифр.
- «Яндекс» закрывает тему, но уже выпущенные колонки «починить никак не смогут».
Последний тезис неточен: «Яндекс» как раз пропатчил активные устройства, включая уже проданные. Проблема в другом — полный сброс возвращает заводскую прошивку с той же уязвимостью, поэтому энтузиасты отключают автообновления.
Риски, о которых стоит знать
- Открытая веб-панель: одна из версий YAM работает на порту 8099 без пароля — любой в локальной сети может ставить пакеты и запускать код.
- Приватность: некоторые плагины получают распознанную речь; непроверенные дополнения могут слушать домашние разговоры.
- Кирпич: ошибки в системных файлах могут сделать колонку нерабочей; восстановление не гарантировано.
- Без обновлений: отключив автообновления, вы остаётесь без будущих патчей безопасности.
- Гарантия и ToS: модификация прошивки — почти наверняка вне гарантии и условий сервиса.
Комментарии
- «Всё, заплатки прилетели на колонки. Лавочка прикрыта» — часть пользователей считает, что тема закрыта.
- «Все работает, прошил колонку стрит chat gpt + airplay + spotify» — кто-то уже пользуется.
- «Т.е. подписка не нужна?» — главный практический вопрос.
- «А от Сбера колонку тоже можно?» — автор отвечает «нет», но это лишь его слова.
- «Есть гайд полный как сбросить прошивку?» — люди ищут путь назад.
Ссылки
- Разбор инцидента от «Яндекса» на Хабре
- SecurityLab: экосистема вокруг взлома
- CNews: «Яндекс» ликвидировал возможность
- Вики сообщества hackalice.me
- Veselcraft: ALISA is now ENTIRELY yours
- Исходный Reel
Почему сохранил
- Редкий случай, когда массовое устройство ломается не через дыру в приложении, а через скомпрометированный корневой сертификат — это важный урок про supply chain.
- Вокруг хака за неделю выросла целая экосистема с вики и менеджером пакетов — интересный социальный феномен.
- Полезно понимать реальные риски, а не только «вау, теперь можно ChatGPT в колонке».
Стоит ли
Читать и знать — да, история показательная. Повторять на своей основной колонке — вряд ли: открытые порты, плагины с доступом к микрофону и отключённые обновления делают устройство заметно менее безопасным. Если очень хочется экспериментировать — берите отдельную колонку, изолируйте её в отдельной сети и не храните рядом ничего чувствительного.
Проверено
- 2026-10-31: причина (сертификаты eMudhra, ключи 1–255, один = 4), даты, вектор через DNS и ADB, патч 21–23 октября — SecurityLab и CNews.
- 2026-10-31: сообщество 9000+, вики, YAM, BetterYAM, Quasar Bridge, Alisa Voice — SecurityLab.
- 2026-10-31: риски (порт 8099 без пароля, доступ к речи, кирпич, обновления) — SecurityLab со ссылкой на документацию сообщества.
- 2026-10-31: содержание ролика и рекламная вставка — транскрипт.
- 2026-10-31: тезис «уже выпущенные колонки не починить» — не подтверждён: патч устанавливался автоматически, но сброс возвращает уязвимую прошивку.